في مساء التاسع والعشرين من أكتوبر 2026، وفي نحو عشرين دقيقة فقط، خرج من محافظ منصة بينانس (Binance)، أكبر منصة لتداول العملات الرقمية في العالم، ما يقارب 6.3 مليار دولار. لم يكن ذلك عطلاً تقنياً ولا خطأ في الحسابات، بل عملية سرقة منظمة حُضّرت قبلها بيوم ونصف على الأقل، ووصفها المحققون بأنها أكبر سرقة للعملات الرقمية في التاريخ. وبعد يومين، أعلن مكتب التحقيقات الفيدرالي الأمريكي أن من يقف وراءها دولة: كوريا الشمالية. في هذه المقالة نروي القصة كاملة، من الدقيقة الأولى إلى اليوم، ونشرح بلغة بسيطة كيف حدث ما حدث، وأين ذهبت الأموال، وماذا يعني ذلك لأصحاب الحسابات.
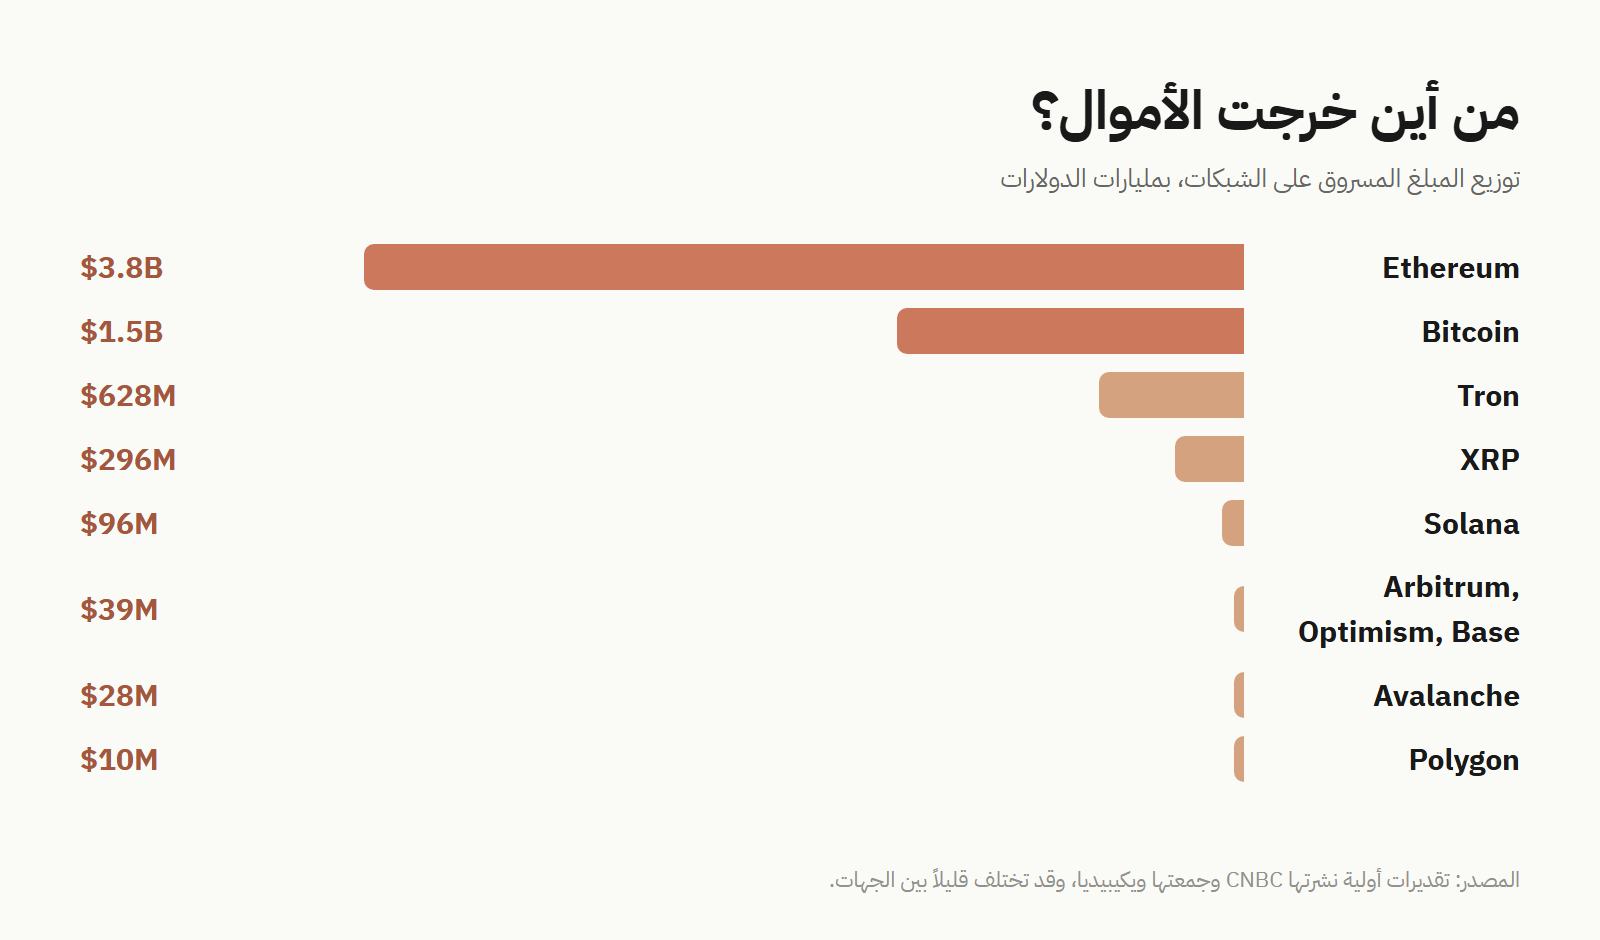
ماذا حدث؟ سُرق نحو 6.3 مليار دولار من المحفظة الساخنة لبينانس، عبر عشر شبكات بلوكتشين، في نحو عشرين دقيقة.
من فعلها؟ مكتب التحقيقات الفيدرالي يؤكد أنها مجموعة كورية شمالية يسمّيها «TraderTraitor».
ماذا عن أموال المستخدمين؟ بينانس تقول إنها ستتحمل الخسارة كاملة من أموالها، وإنها عوّضت 90% منها حتى الآن.
هل استُعيد شيء؟ جُمّد نحو 3 مليارات دولار، معظمها عملات مستقرة، وما زال الباقي مع المهاجمين.
المعلومات في هذه المقالة محدّثة حتى الأول من نوفمبر 2026. والتحقيق ما زال جارياً، فبعض التفاصيل قد تتغير.
مقدمة:ما الذي سُرق بالضبط؟
لكي تفهم القصة، تحتاج إلى فكرة واحدة: المنصات الكبيرة لا تحفظ أموال عملائها في مكان واحد. فهي تقسمها بين نوعين من المحافظ الرقمية:
- المحفظة الباردة: مثل خزنة في قبو بنك. غير متصلة بالإنترنت، وفيها معظم الأموال، والوصول إليها بطيء ويحتاج إلى إجراءات معقدة.
- المحفظة الساخنة: مثل درج النقود عند الصرّاف. متصلة بالإنترنت دائماً، لأن منها تُدفع طلبات السحب اليومية بسرعة. وهي لهذا السبب الهدف المفضل للمخترقين.
الذي سُرق في هذه الحادثة هو محتوى المحفظة الساخنة لبينانس، أي أموال الشركة التي تدير بها عمليات السحب. وهذا ما سمح لها أن تقول منذ البداية إن أرصدة المستخدمين نفسها لم تُمس، وإن الشركة هي التي ستتحمل الخسارة. لكن حجم المبلغ هو الذي صدم الجميع: لم يسبق أن كانت محفظة ساخنة واحدة تحمل هذا القدر، ولم يسبق أن سُرق مثله في عملية واحدة.
الليلة:عشرون دقيقة غيّرت كل شيء
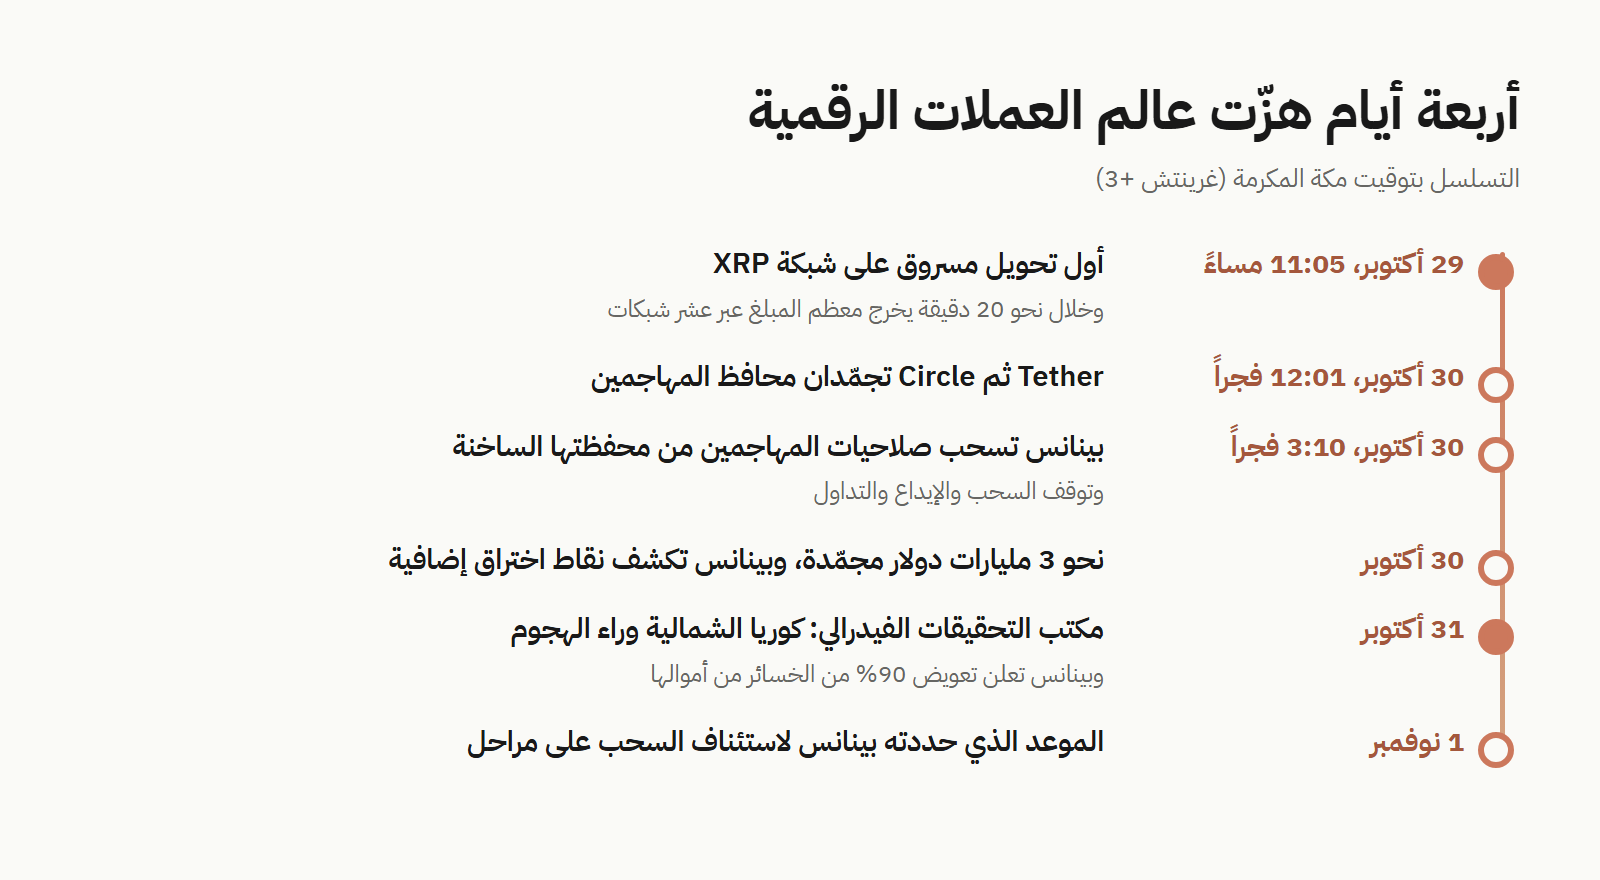
بحسب شركة تحليل البلوكتشين TRM Labs، خرج أول تحويل مسروق عند الساعة الحادية عشرة وخمس دقائق مساء الخميس 29 أكتوبر بتوقيت مكة المكرمة، على شبكة XRP. ثم توالت التحويلات على شبكات إيثريوم وبيتكوين وغيرها، وفي نحو عشرين دقيقة كان معظم المبلغ قد غادر محافظ بينانس، موزعاً على عشر شبكات مختلفة. وفي إحدى اللحظات جمع المهاجمون 64 تحويلاً على شبكة إيثريوم في معاملة واحدة، وتجاوزت قيمة معاملة واحدة منها 2.5 مليار دولار.
بعد أقل من ساعة، عند منتصف الليل تقريباً، تحركت شركة Tether المصدرة لعملة USDT، ثم بعدها بثلاث دقائق شركة Circle المصدرة لعملة USDC، فجمّدتا المحافظ التي وصلت إليها العملات المسروقة. لكن الهجوم لم يتوقف تماماً، إذ تواصلت تحويلات أصغر على شبكات أخرى لساعات. ولم تتمكن بينانس من سحب صلاحيات المهاجمين على محفظتها الساخنة إلا عند الثالثة وعشر دقائق فجر الجمعة، ثم أوقفت السحب والإيداع والتداول على المنصة.
الطريقة:كيف دخل المهاجمون؟
الرواية الأولى التي قدّمتها بينانس كانت بسيطة: حاسوب محمول لأحد مهندسيها وقع تحت سيطرة المهاجمين، ومنه نفّذوا عمليات السحب. لكن بعد يوم واحد أعلنت الشركة أن تحقيقها كشف نقاط اختراق إضافية، أي أن الحاسوب كان باباً واحداً من عدة أبواب.
ثم ظهر الرئيس التنفيذي المشارك لبينانس، ريتشارد تنغ، في تسجيل مصوّر شرح فيه الجزء الأخطر: المهاجمون استغلوا ميزة في شبكة إيثريوم تُعرف باسم EIP-7702. هذه الميزة أُضيفت إلى إيثريوم لتسهيل حياة المستخدمين، فهي تسمح لصاحب المحفظة أن «يفوّض» برنامجاً ذكياً ليتصرف باسم محفظته. لكن هذا التفويض نفسه، إن وقع في اليد الخطأ، يتحول إلى توكيل عام. وبحسب تنغ، هذا ما استغله المهاجمون للسيطرة على المحفظة الساخنة دون المرور بإجراءات الموافقة المعتادة في الشركة، ثم استعملوا آلية «تدمير ذاتي» لمحو جزء من آثارهم.
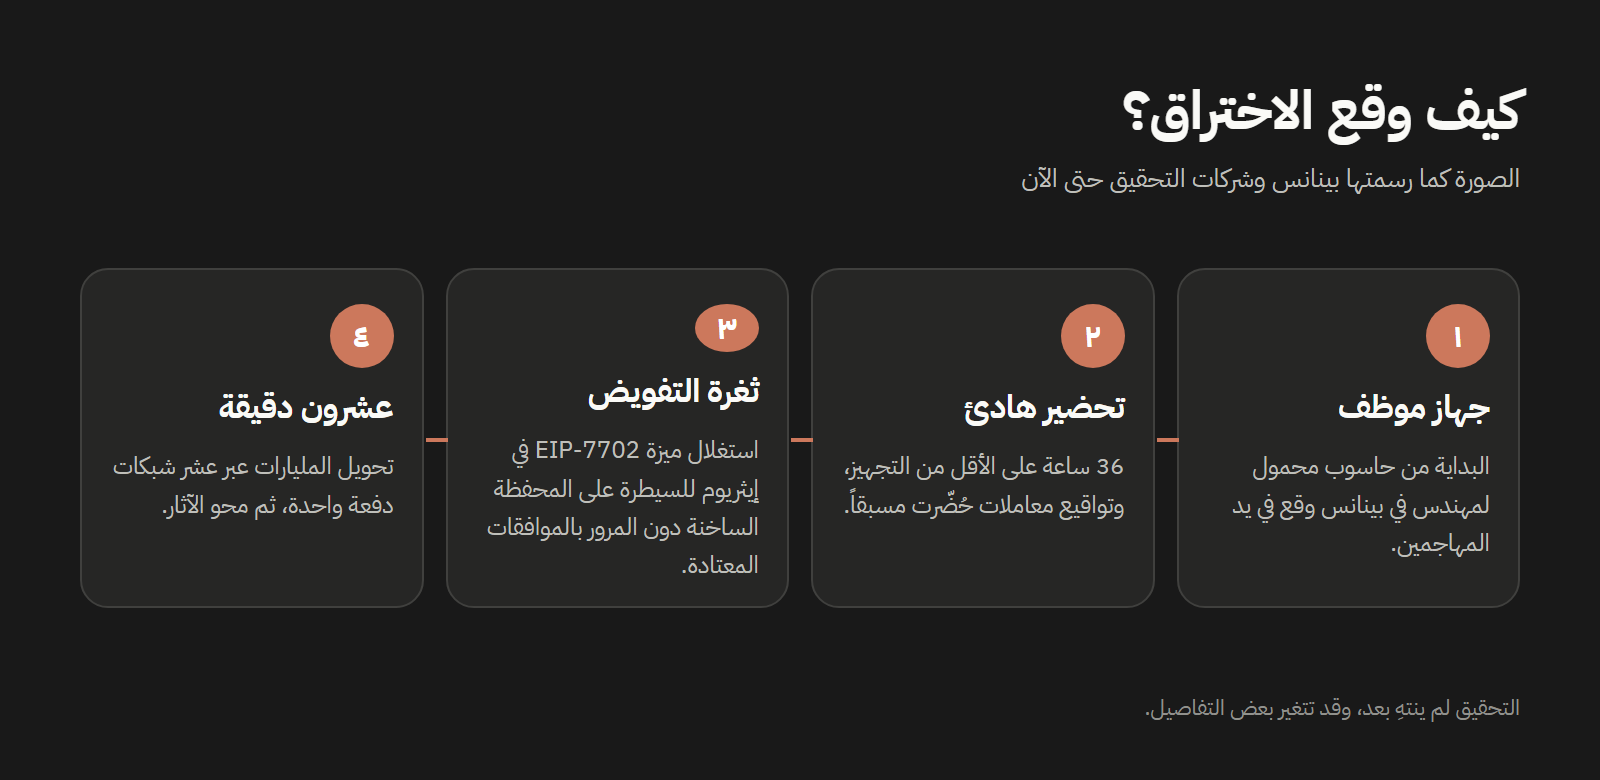
والأكثر إثارة للقلق أن الهجوم لم يكن ارتجالياً. فبحسب TRM Labs، بدأ المهاجمون التحضير قبل 36 ساعة على الأقل، وحصلوا على تواقيع معاملات جاهزة مسبقاً، ومَوّلوا محافظهم قبل الهجوم عبر خدمة Tornado Cash التي تُستخدم لإخفاء مصدر الأموال. أي أن المهاجمين كانوا داخل الأنظمة ينتظرون اللحظة المناسبة، ثم نفذوا كل شيء في دقائق.
يوم ونصف من الصبر، ثم عشرون دقيقة من التنفيذ.
الفاعل:لماذا كوريا الشمالية؟
في الساعات الأولى، ربطت شركتا التحقيق TRM Labs وChainalysis الهجوم بمجموعة كورية شمالية تُعرف باسم TraderTraitor، استناداً إلى بصمات تشبه هجمات سابقة. وفي 31 أكتوبر حسم مكتب التحقيقات الفيدرالي الأمر في تنبيه رسمي:
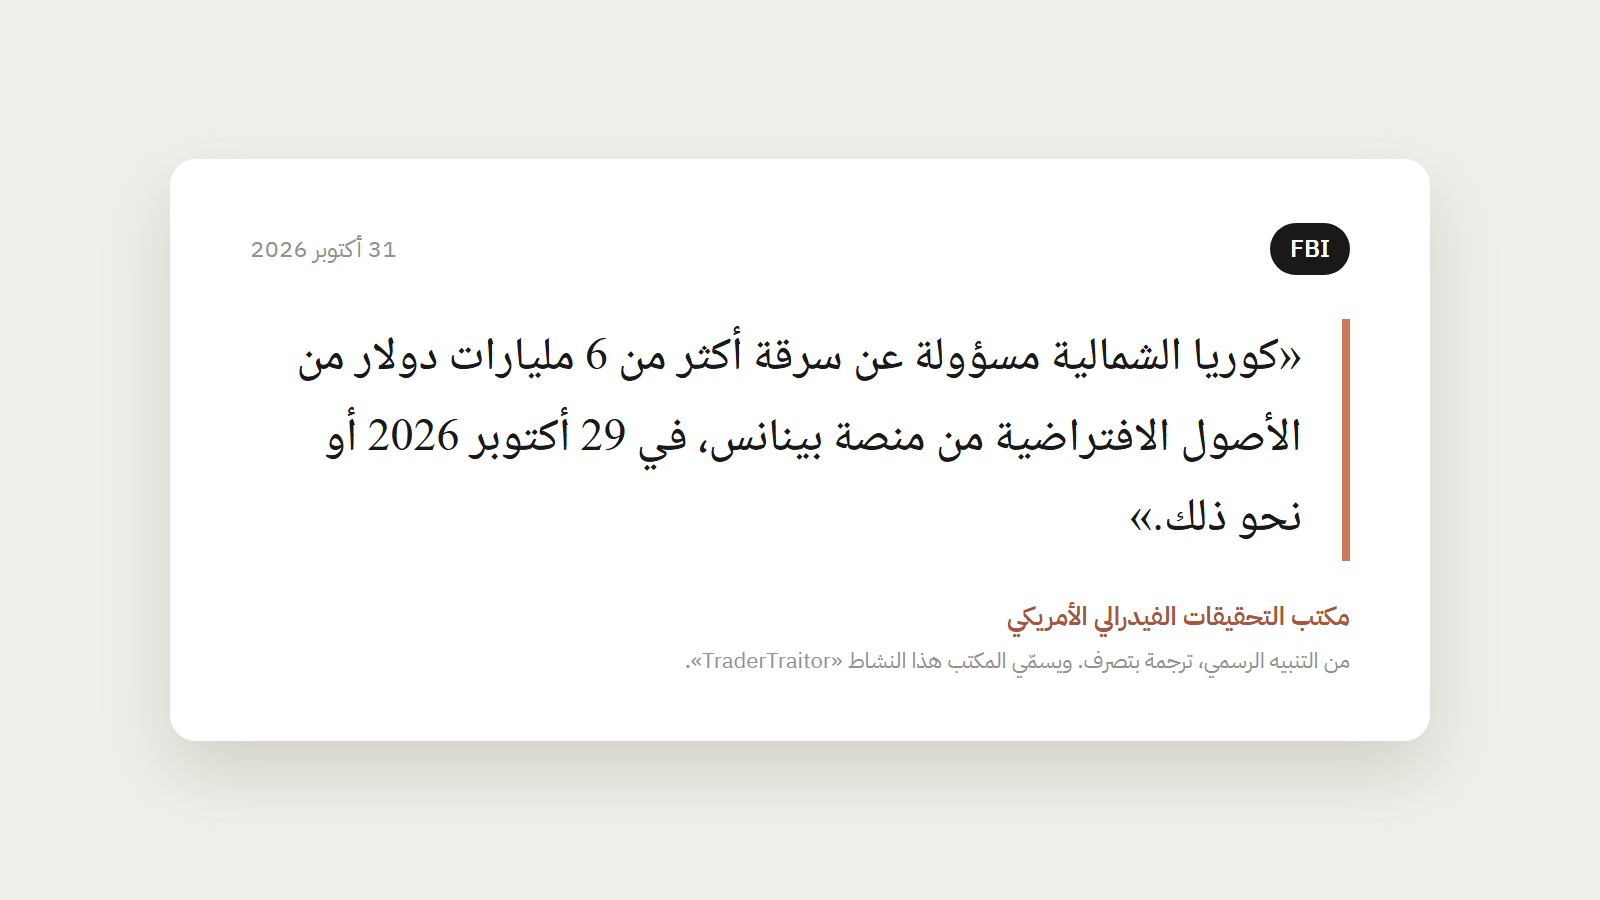
وTraderTraitor ليست اسماً جديداً. فهي جزء مما يُعرف بمجموعة Lazarus، الذراع الإلكترونية التي تُنسب إليها أكبر سرقات العملات الرقمية في السنوات الأخيرة. والمجموعة نفسها هي التي حمّلها مكتب التحقيقات الفيدرالي مسؤولية سرقة منصة Bybit في فبراير 2025، وكانت حينها أكبر سرقة في التاريخ بقيمة 1.5 مليار دولار، قبل أن يتجاوزها هجوم بينانس بأكثر من أربعة أضعاف.
ولماذا تفعل دولة ذلك؟ لأن كوريا الشمالية تعيش تحت عقوبات دولية مشددة تغلق في وجهها معظم أبواب النظام المالي العالمي. والعملات الرقمية تفتح لها باباً خلفياً: أموال يمكن نقلها عبر الحدود في دقائق، دون بنوك ولا موافقات. ولهذا صارت سرقة المنصات مصدر دخل استراتيجياً لها، تقول تقارير دولية إنه يذهب في جزء منه إلى تمويل برامجها العسكرية.
المطاردة:أين ذهبت المليارات؟
هنا تبدأ لعبة القط والفأر. فالبلوكتشين سجل علني، وكل تحويل يمكن رؤيته وتتبعه. لكن رؤية المال شيء، وإيقافه شيء آخر. والفرق كله في نوع العملة:
- العملات المستقرة مثل USDT وUSDC: تصدرها شركات تملك صلاحية تجميدها، ولهذا كانت أول ما أُوقف. وكما قال أحد محللي TRM Labs لشبكة CNBC، فهي أسهل الأصول استرجاعاً لأن المُصدر يتحكم في عقدها.
- بيتكوين: لا تملك أي جهة في العالم صلاحية تجميدها، ولهذا فإن نحو 1.5 مليار دولار منها خارج السيطرة تماماً.
- إيثريوم وبقية العملات: لا يمكن تجميدها على الشبكة نفسها، لكن يمكن تتبعها وإيقافها حين تصل إلى منصة أو خدمة تتعاون مع المحققين.
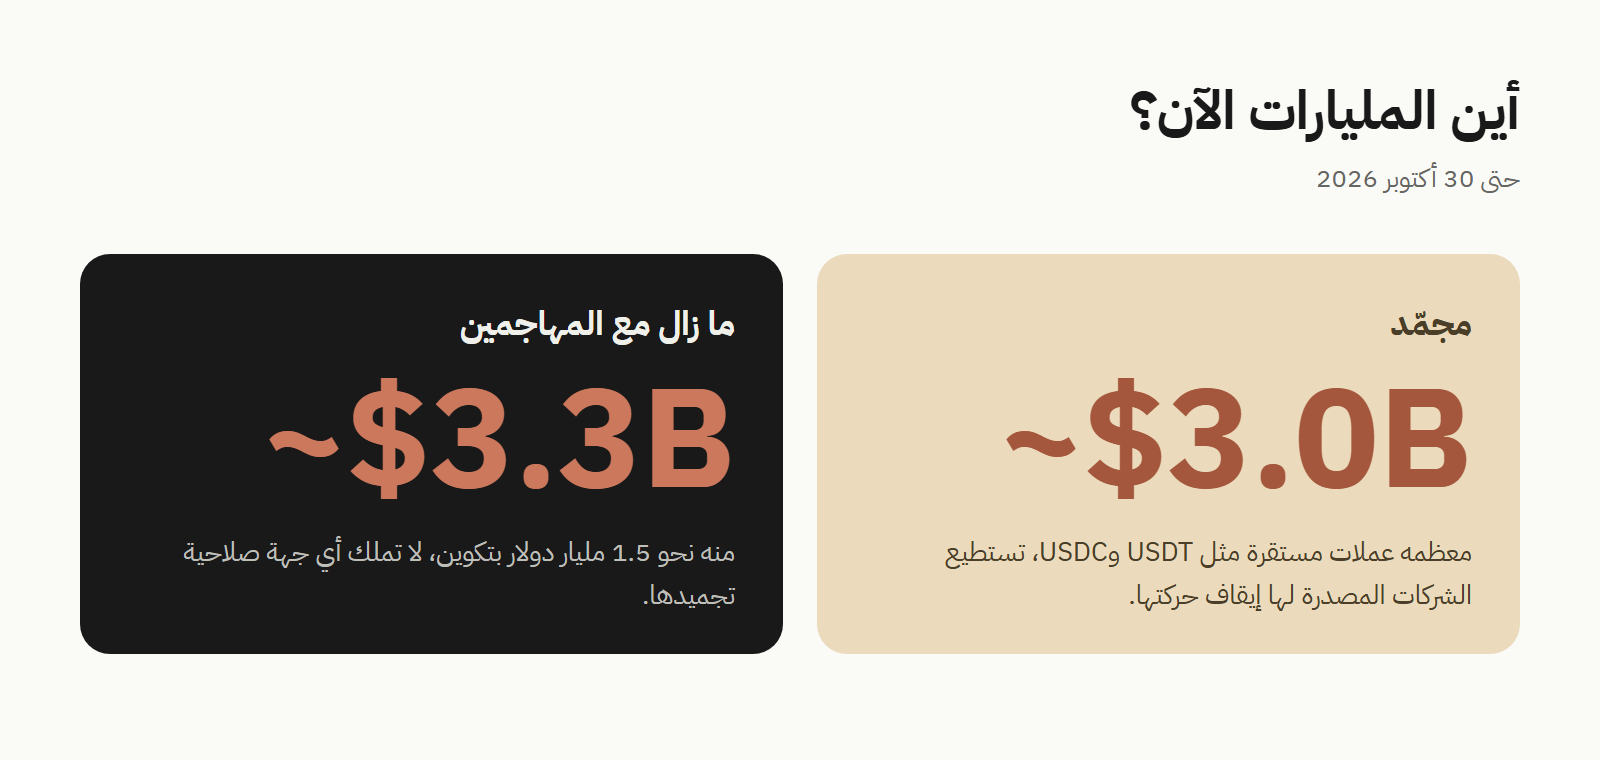
وبحسب مكتب التحقيقات الفيدرالي، يحوّل المهاجمون ما بقي معهم إلى عملة إيثريوم بالدرجة الأولى، ويُتوقع أن يمرّروه بعد ذلك عبر خدمات التمويل اللامركزي والتبادل الفوري لإخفاء أثره. ولهذا نشر المكتب قائمة بمئات العناوين المرتبطة بالهجوم، وطلب من الشركات والمنصات حول العالم حظر أي معاملة معها. وحتى الآن لا تشير التقارير إلى أن المهاجمين تمكنوا من تحويل المسروقات إلى نقود عادية، وهي مرحلة قد تستغرق أسابيع أو سنوات.
المستخدمون:ماذا حدث لأموال أصحاب الحسابات؟
هذا هو السؤال الذي شغل ملايين أصحاب الحسابات. وجواب بينانس جاء واضحاً منذ اليوم الأول: الخسارة على الشركة، لا على المستخدمين. وأعلنت أنها خصصت أكثر من 6.34 مليار دولار من أموالها لتغطية المسروقات، ثم قالت في 31 أكتوبر إنها عوّضت 90% من الأصول المسروقة، وإن الـ10% الباقية عملات أقل سيولة تحتاج إلى وقت أطول.
ولدى بينانس منذ 2018 صندوق طوارئ اسمه SAFU، أنشأته لهذا النوع من الحوادث بالذات. لكن المحللين قدّروا حجمه بنحو 1.2 مليار دولار، أي أنه لا يكفي وحده لمبلغ بهذا الحجم، ولهذا لجأت الشركة إلى احتياطياتها العامة. ورأى محللون تحدثوا إلى CNBC أن الحادثة، رغم ضخامتها، لا تبدو حتى الآن تهديداً لقدرة بينانس على الوفاء بالتزاماتها.
أما السحب، فقد حددت بينانس يوم الأحد الأول من نوفمبر موعداً لاستئنافه على مراحل، بشرط اكتمال الفحوص الأمنية. كما التقطت صورة لأرصدتها في 31 أكتوبر لتنشر بعدها «إثبات احتياطيات»، وهو تقرير يُظهر أن ما تملكه المنصة يغطي ما للمستخدمين عندها. ويجدر التنبيه إلى أن أرقام التعويض حتى الآن صادرة عن بينانس نفسها، ولم تتحقق منها جهة مستقلة بعد.
السوق:كيف تأثر عالم العملات الرقمية؟
جاء رد فعل السوق سريعاً لكنه لم يكن انهياراً. فقد هبط سعر بيتكوين بنحو 5% بعد إعلان الاختراق إلى ما دون 80 ألف دولار، ثم تداول دون 78 ألفاً يوم الجمعة. وتراجعت أسهم شركات مرتبطة بالعملات الرقمية مثل Coinbase وRobinhood. لكن السوق لم يدخل في موجة ذعر واسعة، ويعود ذلك في الغالب إلى سرعة إعلان بينانس أنها ستغطي الخسائر، وإلى تجميد نصف المبلغ تقريباً في الساعات الأولى.
التاريخ:كيف تقارن بأكبر السرقات السابقة؟
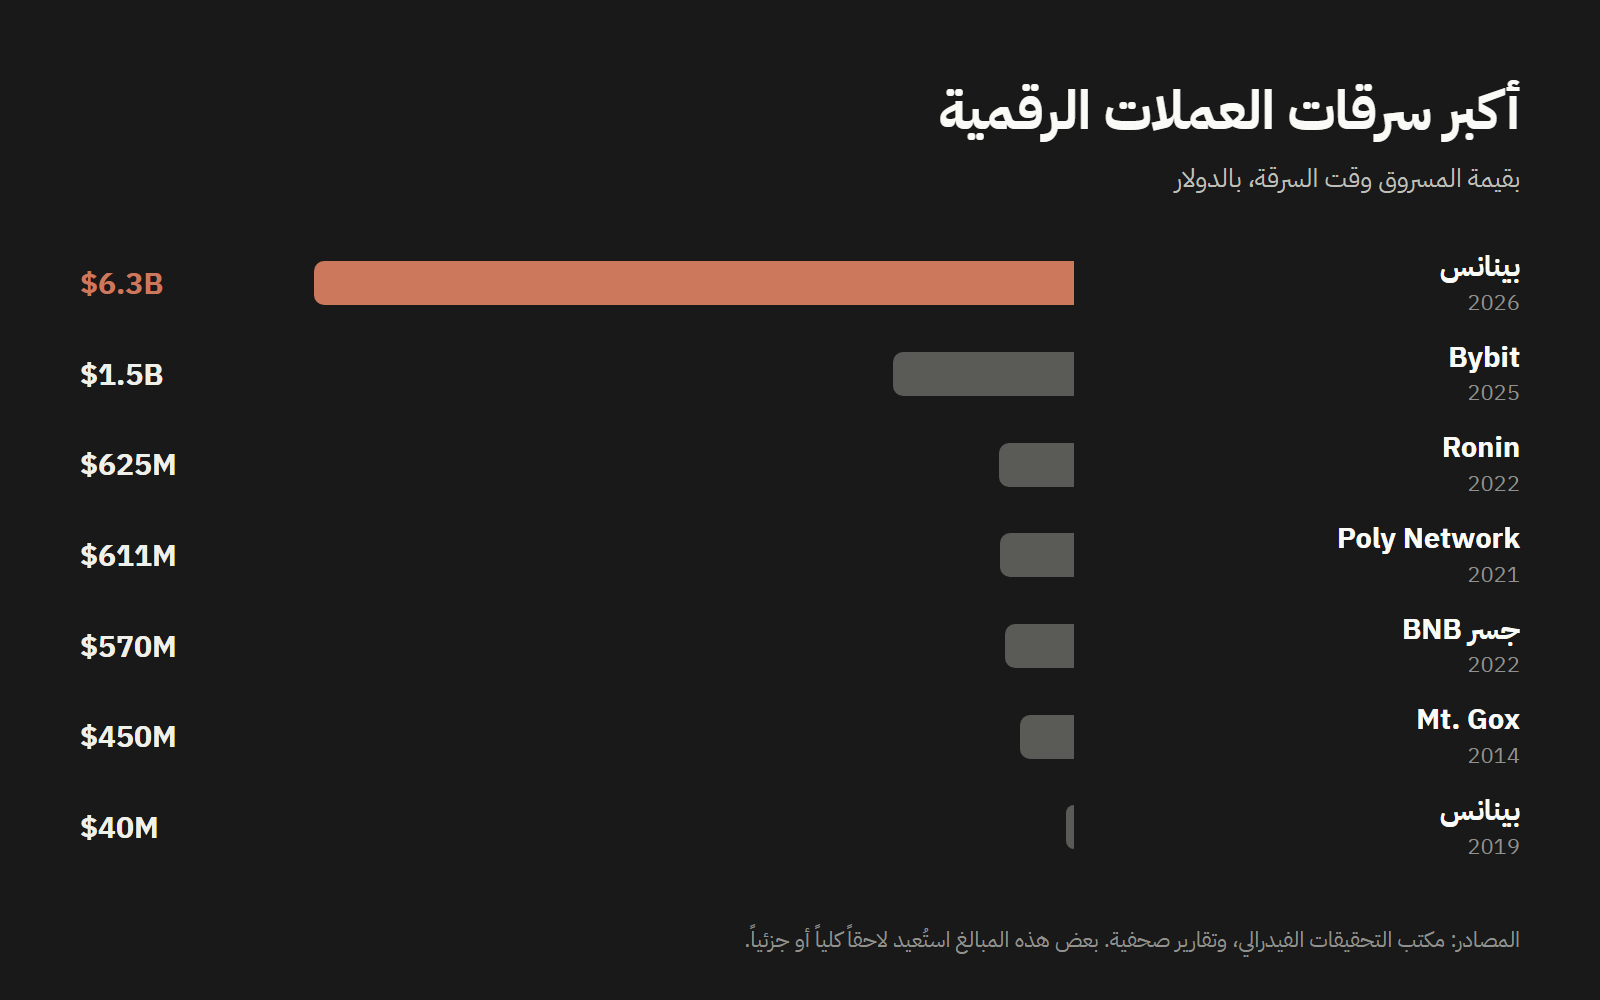
لم تكن هذه المرة الأولى التي تُسرق فيها منصة أو شبكة كبيرة، ولا المرة الأولى لبينانس نفسها. لكن الفرق في الحجم هذه المرة ليس فرقاً في الدرجة، بل في النوع:
| الحادثة | السنة | المبلغ تقريباً | المتهم |
|---|---|---|---|
| بينانس | 2026 | 6.3 مليار دولار | كوريا الشمالية (TraderTraitor) |
| Bybit | 2025 | 1.5 مليار دولار | كوريا الشمالية (TraderTraitor) |
| شبكة Ronin | 2022 | 625 مليون دولار | كوريا الشمالية (Lazarus) |
| Poly Network | 2021 | 611 مليون دولار | مخترق أعاد الأموال لاحقاً |
| جسر BNB | 2022 | 570 مليون دولار | غير معروف، وجُمّد معظمها |
| بينانس | 2019 | 40 مليون دولار | غير معروف، وعوّضتها المنصة |
واللافت أن ثلاثاً من أكبر أربع سرقات في القائمة منسوبة إلى الجهة نفسها. أي أن ما نراه ليس سلسلة حوادث متفرقة، بل حملة طويلة ومنظمة تتعلم من كل هجوم وتعود أكبر.
الدروس:ماذا يعني هذا لك؟
إن كنت تملك عملات رقمية، على بينانس أو غيرها، فهذه الحادثة تذكير بقواعد أمان قديمة لكنها تُنسى. وهي نصائح عامة للحماية، لا نصائح استثمارية:
تابع الأخبار من القنوات الرسمية للمنصة فقط، فالمحتالون يستغلون مثل هذه الحوادث بمواقع ورسائل «تعويض» مزيفة.
لا تُدخل كلمة مرورك أو رموزك في أي رابط وصلك برسالة، مهما بدا رسمياً.
فعّل التحقق بخطوتين على حسابك، ويفضَّل بتطبيق مصادقة لا برسائل SMS.
ما لا تحتاجه للتداول اليومي، فكّر في حفظه في محفظة خاصة بك تملك مفاتيحها بنفسك.
لا تتخذ قرارات متسرعة تحت ضغط الخبر، فالذعر يكلّف أحياناً أكثر من الحادثة نفسها.
أسئلة شائعة:ما يسأله الناس عن اختراق بينانس
هل سُرقت أموال المستخدمين من حساباتهم؟
بحسب بينانس، لا. المسروق هو محتوى محفظتها الساخنة، وهي أموال الشركة التي تدير بها عمليات السحب، وقد تعهدت بتغطية الخسارة كاملة من أموالها.
كم المبلغ المسروق بالضبط؟
التقديرات تتراوح بين 6.3 و6.4 مليار دولار بحسب الجهة، ويقول مكتب التحقيقات الفيدرالي «أكثر من 6 مليارات». والاختلاف سببه تغيّر أسعار العملات بين لحظة وأخرى، وطريقة حساب كل جهة.
هل يمكن استرجاع الأموال المسروقة؟
جزء منها جُمّد بالفعل، وهو نحو 3 مليارات دولار معظمها عملات مستقرة. واسترجاعه الفعلي يمر بإجراءات قانونية قد تستغرق شهوراً. أما البيتكوين وما بدأ المهاجمون في غسله، فاسترجاعه أصعب بكثير.
ما المحفظة الساخنة؟
محفظة رقمية متصلة بالإنترنت دائماً تستخدمها المنصات لتنفيذ عمليات السحب اليومية بسرعة، على عكس المحفظة الباردة غير المتصلة التي تُحفظ فيها معظم الأموال.
ما ميزة EIP-7702 التي استغلها المهاجمون؟
ميزة في شبكة إيثريوم تسمح لصاحب المحفظة أن يفوّض برنامجاً ذكياً للتصرف باسمها. وبحسب بينانس، استغلها المهاجمون للسيطرة على محفظتها الساخنة دون المرور بإجراءات الموافقة المعتادة.
خاتمة:الحلقة الأضعف
أكثر ما تكشفه هذه القصة أن أقوى أنظمة الحماية في العالم قد يبدأ سقوطها من حاسوب محمول واحد. فالتقنية لم تُكسر من الخارج بقدر ما فُتحت من الداخل، بصبر ودقة، على يد جهة تعمل كأنها مؤسسة لا عصابة.
نجت بينانس على ما يبدو بفضل حجمها الهائل واحتياطياتها، ونجا مستخدموها بفضل تعهدها بتحمل الخسارة. لكن السؤال الذي سيبقى مفتوحاً بعد إغلاق ملف التعويضات: إذا كانت أكبر منصة في العالم قد خسرت ستة مليارات في عشرين دقيقة، فما الذي تفعله المنصات الأصغر لتحمي نفسها من الجهة نفسها؟

التعليقات